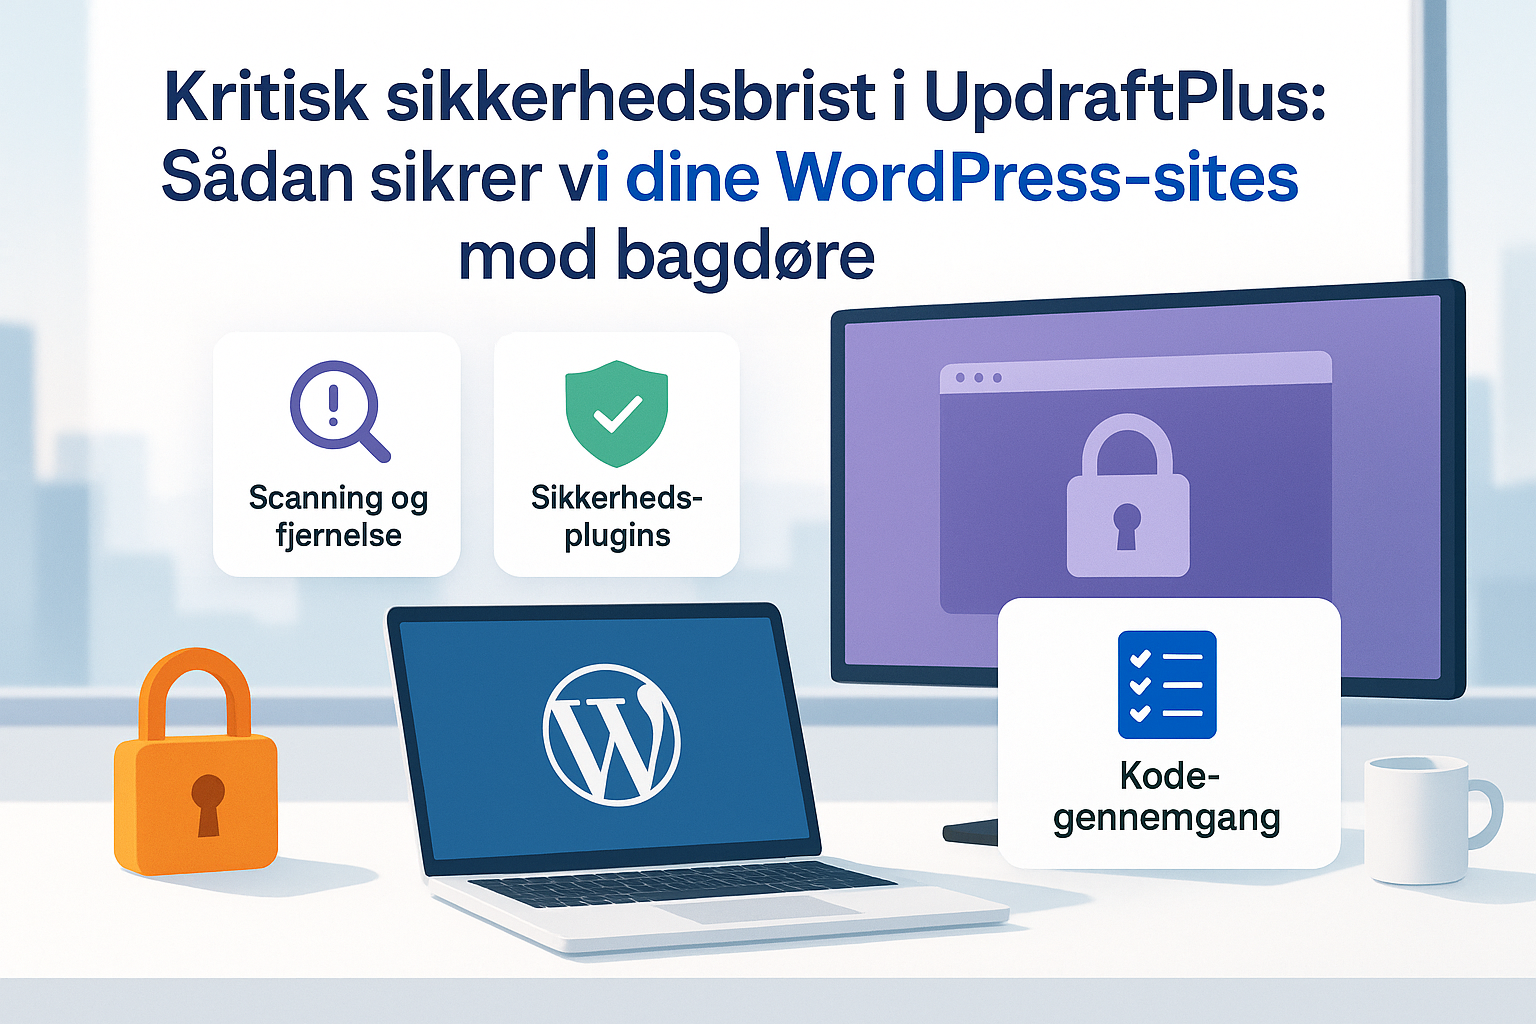
Sikkerheden i WordPress-plugins er afgørende for at beskytte dit website mod angreb. For nylig blev en alvorlig sikkerhedsbrist i den populære backup-plugin UpdraftPlus opdaget, som har sat over 3 millioner installationer i fare for bagdørsangreb. Hackere har udnyttet sårbarheden til at installere skjulte bagdøre, der kan give dem adgang til dit site med potentielt stor skade til følge.
Hos PGF-Design følger vi denne type sikkerhedsudfordringer meget tæt. Vi anbefaler altid at holde alle plugins opdaterede og kun bruge plugins med stærkt omdømme og aktiv support. I tilfælde som dette sørger vi for at scanne eksisterende løsninger og fjerne eller sikre plugins, der udgør risiko for vores kunders websites.
Med baggrund i denne hændelse vægter vi ekstra højt sikkerhedsaspekterne i vores WordPress-backendudvikling. Det inkluderer automatisk backup, sikkerhedsplugins og en grundig kodegennemgang ved skræddersyede løsninger. Vores mål er at minimere risikoen for, at sådanne sårbarheder kan kompromittere den driftssikre og hurtige oplevelse, vi leverer til små designbureauer og site-ejere.
Vi opfordrer alle, der bruger UpdraftPlus, til at opdatere til den nyeste version øjeblikkeligt og gennemgå deres sikkerhedsindstillinger. Samtidig anbefaler vi at implementere lag på lag sikkerhed—f.eks. begrænsning af adgang til backupfiler og hård adgangskontrol. Vores erfaring viser, at forebyggelse er den bedste strategi mod sådanne avancerede angreb.
Fremadrettet vil PGF-Design prioritere at skabe sikre, opdaterede og optimerede WordPress-backendløsninger ved at integrere automatiseret sikkerhedsovervågning og kontinuerlig opdatering. Vi ser det som vores ansvar at holde vores kunders digitale løsninger robuste mod trusler, så både performance og sikkerhed går hånd i hånd.